2026年10月21日、PHP公式から2件の重大なセキュリティ脆弱性を修正する緊急リリースが公開されました。
PHPはWordPressを動かすために、レンタルサーバー側で広く使われているプログラミング言語です。
今回の脆弱性が悪用されると、攻撃者がログインしていない状態でも、サーバー上で不正なプログラムを実行できる可能性があります。
WordPressを利用している方は、必要以上に恐れるのではなく、現在のPHPバージョンとサーバー会社の対応状況を確認してください。
重要:レンタルサーバー側で修正が適用済みの場合もあります。確認せずにPHPの種類を変更すると、古いテーマやプラグインに不具合が出る可能性があるため、最初に利用中のサーバー会社の公式案内をご確認ください。
PHPで発見された2件の重大な脆弱性とは?
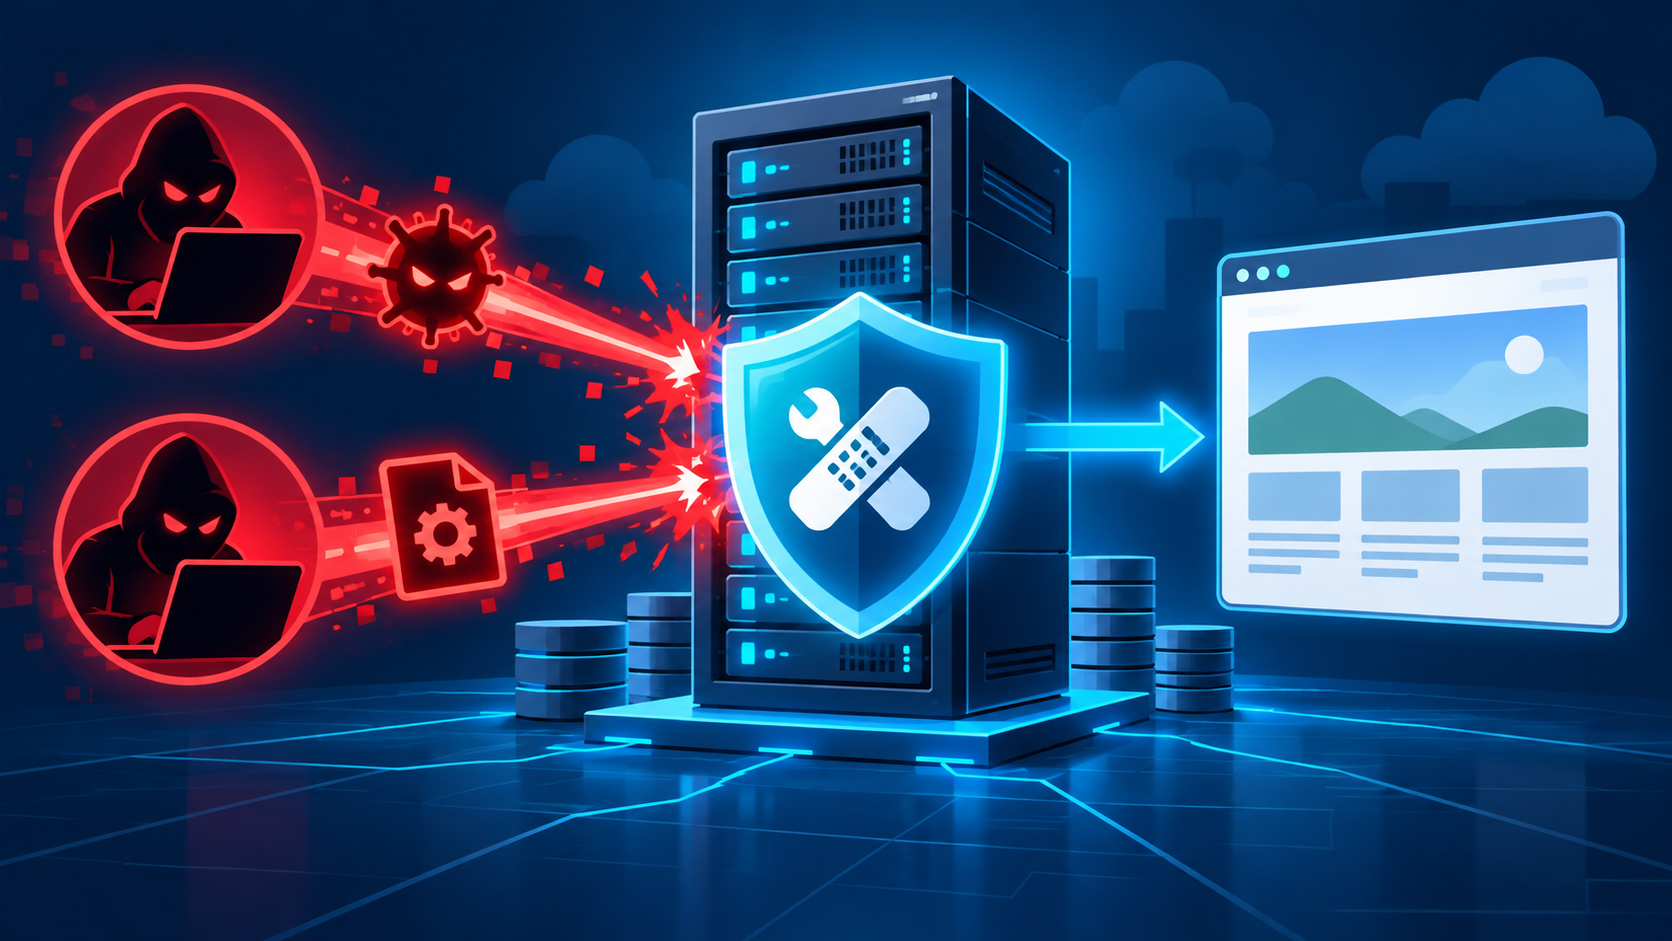
PHP公式によると、今回修正されたのは次の2件です。
- CVE-2026-109618:メモリ不足時の処理に関係する脆弱性
- CVE-2026-109619:解放済みメモリに残った状態の扱いに関係する脆弱性
いずれも、認証されていない外部の攻撃者によるリモートコード実行(RCE)につながる可能性があります。危険度はCVSS v4.0で10点満点中9.2と評価されています。
対象はWordPressだけではありません。PHP-FPM、Apacheのmod_php、php-cgi、FrankenPHP、LiteSpeedなど、Webリクエストを処理するPHP環境が広く対象になります。
PHP公式は、完全な解決策は修正版への更新であるとして、以下のバージョンを案内しています。
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
PHP 8.1以前はPHP公式の通常サポート対象外です。サーバー会社が独自に修正を適用している場合もあるため、古いPHPを使っている方は提供会社へ確認しましょう。
AI「GPT-5.6 Sol」が脆弱性の発見を支援
今回の発見で注目したいのが、AIがセキュリティ研究に大きな役割を果たしたことです。
OpenAIの2026年10月21日の公式発表によると、「Patch the Planet」の取り組みで、研究者Calif氏がGPT-5.6 Solを活用して重大な脆弱性のひとつを発見しました。セキュリティ企業Wizも独立して両方の問題を発見・報告しています。
PHP開発チームが修正版の開発と公開を主導し、OpenAI、Wiz、Cloudflareなどの関係者が検証や技術支援、情報公開前の調整に協力しました。
AIは問題を見つけるだけでなく、修正を回避する別の攻撃方法がないかを調べるテストや、関連する脆弱性の検証にも活用されています。
一方で、同じ能力を攻撃者が悪用するリスクもあります。AIの進化に合わせて、発見から修正、サーバー事業者への展開までを素早く連携する仕組みが、これまで以上に重要になります。
参考:OpenAI「Patch the Planet」公式発表
WordPress利用者が今すぐ確認したい6項目
WordPress公式も、サイト運営者にPHPの更新状況を確認するよう案内しています。ただし、今回の問題はWordPress固有の脆弱性ではなく、PHP側の問題です。
1.現在のPHPバージョンを確認する
WordPress管理画面で、次の順に開きます。
「ツール」→「サイトヘルス」→「情報」→「サーバー」
「PHP バージョン」の欄を確認してください。
2.サーバー会社のお知らせを確認する
レンタルサーバーでは、利用者が操作しなくてもPHPの細かな修正が適用される場合があります。
エックスサーバーはPHP 8.2~8.5のアップデートを案内し、さくらインターネットも2026年10月21日から22日にPHPバージョンアップの緊急メンテナンスを実施しました。
自分のPHP番号だけで判断せず、契約しているサーバー会社の最新情報をご確認ください。
3.設定変更前にバックアップを取る
PHPの種類を自分で変更する場合は、WordPressのファイルとデータベースを先にバックアップしましょう。
古いテーマやプラグインが新しいPHPに対応していないと、画面が真っ白になるなどの不具合が発生することがあります。
4.更新後に主要ページを確認する
- トップページと記事ページ
- WordPress管理画面
- お問い合わせフォーム
- 会員登録・申込フォーム
- 決済ページやダウンロードページ
表示崩れだけでなく、フォームの送信や決済なども可能な範囲でテストしてください。
5.WordPress本体・テーマ・プラグインも点検する
今回の脆弱性はPHP側ですが、サイト全体を守るためにはWordPress本体、テーマ、プラグインも最新の安全な状態に保つことが大切です。
使っていないテーマやプラグインは、停止したまま残すのではなく、不要なら削除を検討しましょう。
6.不審な変化がないか確認する
- 知らない管理者ユーザーが追加されている
- 身に覚えのないページやファイルが増えている
- 別サイトへ勝手に移動する
- 覚えのないメールが送信されている
- サイトが突然重くなった
不審な点が見つかった場合は、自分だけで判断せず、利用中のサーバー会社やセキュリティの専門家へ相談してください。
参考:WordPress公式「Critical PHP Security Release」/さくらインターネット緊急メンテナンス情報/エックスサーバーPHPアップデート情報
まとめ:慌てず公式情報とPHPの更新状況を確認しよう
今回の問題は、PHPで発見された2件の重大な脆弱性です。WordPressだけの問題ではありませんが、WordPressもPHPで動くため、サイト運営者は無関係ではありません。
まず行いたいことは、次の6項目です。
WordPress運営者の確認リスト
□ 現在のPHPバージョンを確認する
□ サーバー会社の公式案内を読む
□ 変更前にバックアップを取る
□ 更新後にサイトとフォームを確認する
□ WordPress本体・テーマ・プラグインを点検する
□ 不審な変化がないか確認する
PHP公式は修正版への更新を強く推奨しています。一方、共有レンタルサーバーでは、事業者側がセキュリティ修正を適用しているケースもあります。
むやみに設定を変更せず、バックアップを確保したうえで、サーバー会社の案内に従って対応してください。
今回の出来事は、AIが仕事の効率化だけでなく、インターネット全体の安全を守るためにも活用され始めていることを示しています。攻撃側のAI利用にも備えながら、人とAIが協力して防御を強くする取り組みは、今後ますます重要になるでしょう。